Ett tak · tre vägar
ARTE·FACTUM
Fältmanual · komplett · v1
Avancerad kurs · fältskola

Agentkursen

Agent för en dag.

Alla andra lär ut prompting — en färdighet som kopieras på en helg. Vi lär ut omdöme under fientliga förhållanden: att inte bli lurad, att veta vad som är säkert, att köra en agent utan att bli ägd. Det går inte att googla. Det är vallgraven. Tradecraft, inte tutorial.

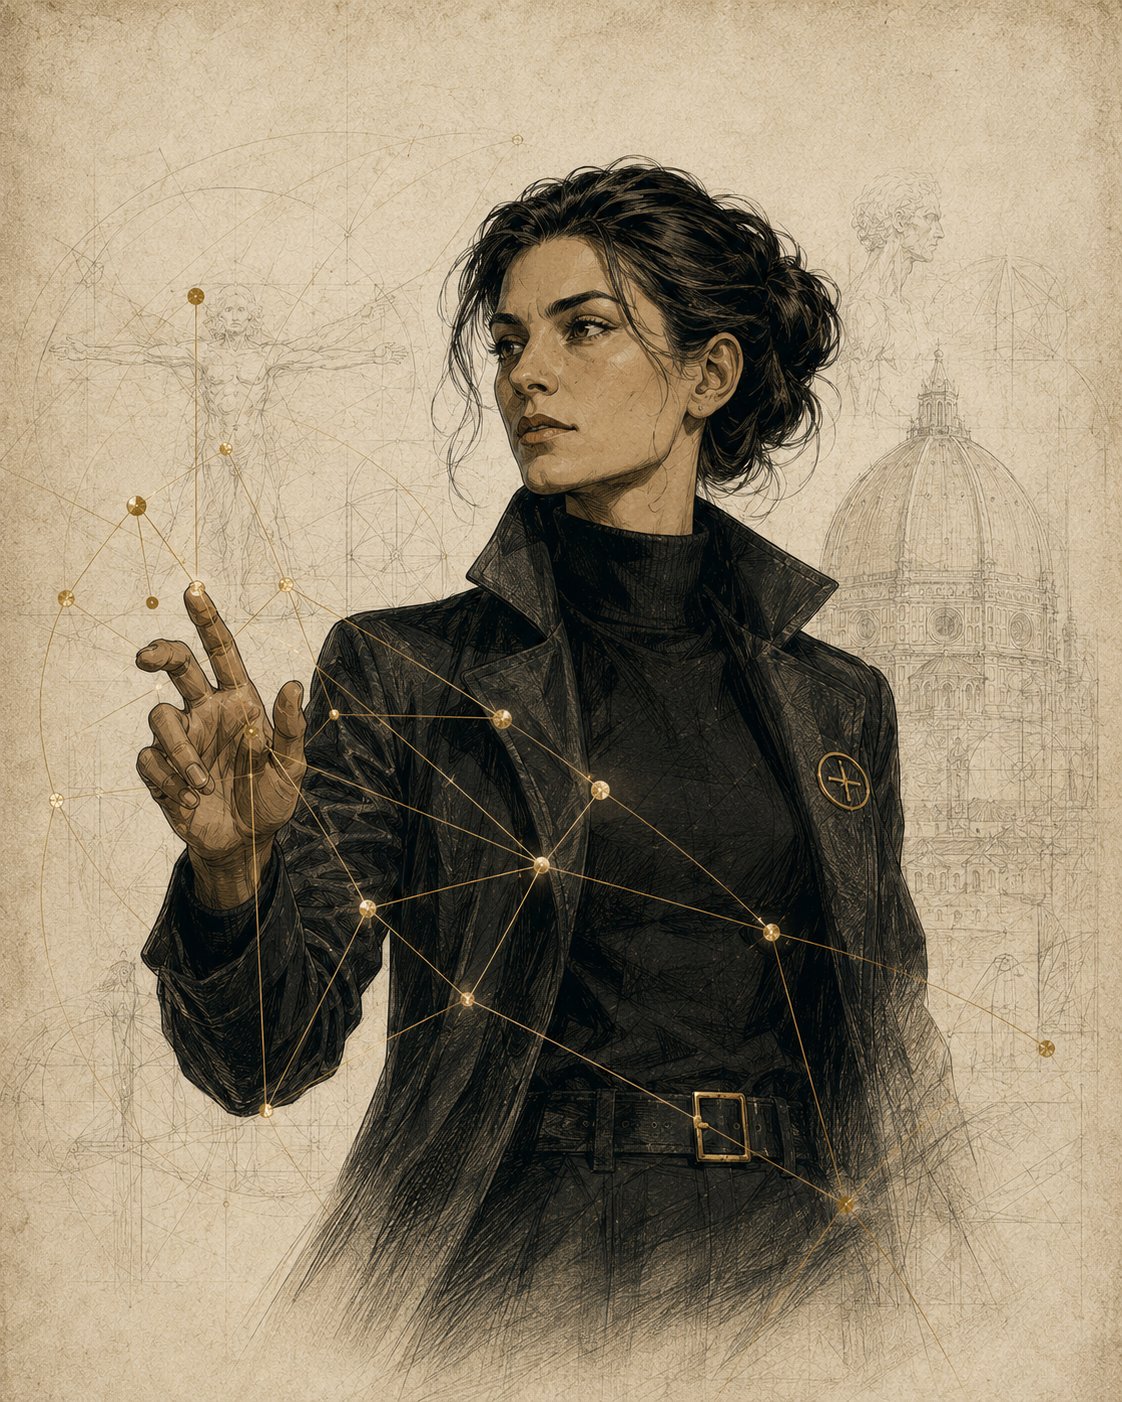
Agenten — operatör framför renässansgeometri, dirigerar ett guldnätverk.
The Agent · principal
Beslut · låsta v1

Tre val, tagna. Reviderbara på bevis.

De tre frågor som blockerade manualen är avgjorda så kursen kan levereras. Var och en är en rekommendation, inte en religion — ändra på bevis, aldrig implicit.

Format
Agent för en dag

En intensiv dag: kall öppning → tre faser → red/blue-final → debrief → diplom. Djupvarianten (flera halvdagar med boxen som återkommande arena) är uppföljning, inte v1.

Låst
Sandlåda
Kontrollerad molnmiljö

Engångsmiljö vi tillhandahåller — noll risk för deltagarens maskin, skalar till alla samtidigt, och är exakt det stacken själv kör på. Slår lokal burk-VM på setup och realism.

Låst
Gruppstorlek
Tio deltagare

Matchar de tio platserna. Två lag om fem för red/blue-finalen, med bytet. Nedre gräns ~6 för att bytet ska bära; övre ~12.

Låst
Del I · Vad du har agenter till

00Det gråa och tråkiga — borta.

Innan tradecraft: varför man alls vill ha en agent. Den tjänar dig bäst på det du helst slipper — det repetitiva, det gråa, det som äter din dag utan att kräva ditt omdöme. Genom varje domän går samma tre grepp: håll rent · håll ordning · analysera.

Filer & hårddisk

ordning i det som samlats
Håll rent

Rensa dubbletter, versioner, det som aldrig öppnas.

Håll ordning

Namnge konsekvent, strukturera mappar, hitta på sekunder.

Analysera

Vad tar plats, vad används aldrig, vad saknar backup.

Schema & kalender

veckan du faktiskt vill ha
Håll rent

Avboka det döda, skydda fokustid, säg nej åt dig.

Håll ordning

Planera veckan, boka, påminn — inget glöms.

Analysera

Vart gick veckan? Möteslasten, vad gav avkastning.

Mejl

mot nollbox, varje dag
Håll rent

Triagera, arkivera, prenumerationer bort.

Håll ordning

Svara, följ upp — inget faller mellan stolarna.

Analysera

Vad äter tiden, vem väntar på dig.

Sociala medier

närvaro utan bruset
Håll rent

Sluta följa bruset, rensa flöden till signal.

Håll ordning

Planera, publicera, bevaka omnämnanden.

Analysera

Vad landade, vad var brus, vad ska upprepas.

Lokalt nätverk

vet vad som är öppet
Håll rent

Vad är öppet som borde vara stängt — stäng det.

Håll ordning

Vad finns på nätet, vad hör hemma, vad är okänt.

Analysera

Vad läcker, vad ska härdas. Bryggan till Del II.

Skrivande & research

aldrig en blank sida
Håll rent

Ett utkast att putsa i stället för tomrum.

Håll ordning

Sammanfatta, källbelägg, strukturera argumentet.

Analysera

Håller det? Vad saknas, vad är osäkert.

RCT, skrivande: −0,8 SD tid, +0,4 SD kvalitet · Noy & Zhang, Science 2023

En kapabel personlig assistent — JARVIS-konceptet — är inte längre science fiction; det är realistiskt idag. Baksidan har också ett namn: HAL, assistenten som bestämmer att den vet bättre och slutar lyda. Du vill ha den första, inte den andra — och skillnaden mellan dem heter governance. Hela kursen handlar om att bygga den skillnaden till muskelminne.

The Agent — byst
The Agent
Empirin · att det lönar sig är mätt

Inte hype. Fältstudier.

Vinsten är inte ett löfte — den är uppmätt i randomiserade och storskaliga fältexperiment på riktiga kunskapsarbetare. Störst effekt där tröskeln är högst: nybörjaren, den tunga inkorgen, den blanka sidan.

+34%
produktivitet för nybörjare (support)
25%
snabbare på uppgifter inom fronten
+12%
fler uppgifter lösta (samma tid)

Brynjolfsson, Li & Raymond: +14 % i snitt, +34 % för nybörjare bland 5 179 supportagenter (Quarterly Journal of Economics). Noy & Zhang: skrivuppgifter markant snabbare och med högre kvalitet i en randomiserad studie (Science). Dell'Acqua m.fl.: konsulter 25,1 % snabbare och 12,2 % fler uppgifter — inom AI:ns front (Organization Science).

Bryggan · varför nyttan kräver omdöme

Samma verktyg som gör dig snabbare kan göra dig sämre.

Samma studie som visade konsulterna 25 % snabbare gav dem en uppgift utanför AI:ns front. Där vände allt: de som använde AI var 19 % mindre benägna att svara rätt än de utan. Fronten är taggig — kapabel på en uppgift, farlig på nästa av samma svårighetsgrad, utan att säga vilken som är vilken.

−19%
rätt svar utanför fronten, med AI
Taggig
fronten säger inte var gränsen går
Omdöme
det enda som skiljer nytta från skada

Det är därför Del II finns. Nyttan i Del I är verklig — men bara i händerna på någon som vet var fronten går, vad som är säkert, och när maskinen ska misstros. Att veta det är inte en känsla. Det är tradecraft.

Dell'Acqua, McFowland, Mollick m.fl., "Navigating the Jagged Technological Frontier", Harvard Business School / Organization Science, 2023
Del II · Att göra det säkert

Nyttan i Del I är verklig bara för den som inte blir ägd. Resten av dagen är omdöme under fientliga förhållanden — tradecraft, inte tutorial.

Säkerhetsarkitektur · icke-förhandlingsbart

Känd fara hög. Verklig fara noll.

  • Sandlåda vi tillhandahåller. Allt sker i en engångsmiljö vi styr. Aldrig deltagarens riktiga produktionsdator, aldrig varandras maskiner, aldrig riktiga konton.
  • Samtycke + rules of engagement, skrivna före start. Vad som är i scope (boxen) och utanför (laptops, riktiga konton, lokalens nät). Proffs-standarden för red teams: oauktoriserat är ett brott, auktoriserat är ett yrke.
  • Reveal-and-protect, aldrig trick-and-shock. Varje "gotcha" slutar i ett avslöjande som skyddar och lär — aldrig i chock, uthängning eller övervakning av en individ.
  • Defensiv orientering. Vi lär ut igenkänning och härdning, inte vapeniserade exploits mot verkliga tredjepartssystem. Allt riktas mot boxen.
  • Ingen covert manipulation av deltagarens riktiga maskin. Någonsin. Den lagliga versionen är mer CIA, inte mindre.
Realismen ligger i att inte veta vilken fil som är fällan — inte i att luras att en fara finns. Den asymmetrin är hela hantverket.
Dagen · översikt

Programmet, station för station.

09:00
Kall öppning

Fältväskan

Triagera det okända mediet innan det rör systemet.

09:45
Fas 1 · Rekognosering

"Är den säker?" — sex stationer

Filen · .MD · USB · nätet · nedladdningen · mejl-länken. Plus demonstrationen: den vita texten.

11:30
Härdning · Blue

Skydda dig — verktygslådan

Backup, 2FA, patch, prompt injection, Slack, Telegram.

13:30
Fas 2 · Handling

Kör agenten under kontroll

Minsta behörighet. Rikta → utför → verifiera.

14:30
Fas 3 · Skarp eld

Två lag, en box

Red bryter sig in. Blue härdar. Sedan bytet.

16:30
Avslut

Debrief & diplom

Förankra läxan. Agent · licence to code.

Tider illustrativa för en intensiv dag · exakt schema sätts vid bokning.

Kall öppning · 09:00

01Fältväskan.

Varje deltagare får en fältväska — en USB eller länk med filer, några ofarliga, några misstänkta. Uppgiften är enkel och obehaglig: triagera. Är stickan säker? Är .MD-filerna farliga? Hur vet du? Allt öppnas i sandlådan.

Läxan ingen visat dem: en fil bär instruktioner, och agenten utför instruktioner den läser. En snäll-ser-ut markdown kan bära en order till agenten. Prompt injection = nätfiske mot agenter. Öppningen är oförglömlig och kopplar direkt till dörren du lämnat öppen.

Fas 1 · Rekognosering · 09:45

02Är den säker?

Läs terrängen innan du rör dig. Sex triage-stationer, samma metafråga varje gång: är den här säker, hur vet jag, och vad gör min agent med den? Allt i sandlådan.

2.1

Filen

Vad får den röra?

Vad får en fil göra på din maskin — och vad får din agent göra med den? Skillnaden mellan att en fil finns och att den körs, mellan att du läser den och att din agent agerar på den.

Läxa en fil är inert tills något tolkar den; din agent är ett sådant något.
2.2

.MD-filen

Agentens modersmål

Ser ofarlig ut — bara text. Men markdown är exakt det din agent läser som instruktioner: projekt, kontext, README. En förgiftad .md är en förgiftad orderlista — dolda direktiv, injicerade order, länkar som drar in mer.

Fasens vassaste station. Deltagaren läser råtexten, förstår vad agenten gör med den, och lär sig känna igen den inbäddade ordern som ögat glider förbi.

Läxa markdown är agentens modersmål — inget gömställe, men också inget filter. Läs det agenten läser.
2.3

USB-stickan

Det okända mediet

Fältväskans sticka igen, nu systematiskt: triagera ett okänt fysiskt medium innan det rör systemet. Vad autokörs, vad monteras, vad ser din agent när det väl är inne?

Läxa det du stoppar in ärver den tillit du redan gett bort.
2.4

Nätet

Wi-Fi:t du litade på

Är Wi-Fi:t säkert? Hur vet du? Frågorna och kontrollerna — rätt accesspunkt, HTTPS, vad ett nät faktiskt kan se — plus en kontrollerad demonstration på ett tillhandahållet testnät. Aldrig avlyssning av deltagarnas riktiga trafik.

Läxa credentials i transit; agenten litar på kanalen du satte upp åt den.
2.5

Nedladdningen

Vad ärver agenten?

Hur vet du att du kan ladda ner filen? Vad händer när du gör det — och vad ärver din agent av behörigheterna du redan gett bort?

Läxa din behörighet är agentens behörighet; du delegerar mer än du tror.
2.6

Mejl-länken

Klicket

Klick landar på en säker avslöjande-sida ("du gav just en agent tillåtelse att X") — inget rör deltagarens riktiga maskin, ingen övervakning, ingen hängs ut. Löper också som en tråd under hela dagen: "några meddelanden idag är fällor, hitta dem."

Läxa samtycke först; de vet att spelet är igång, inte vilket meddelande. Känd fara hög, verklig fara noll.

Meta-läxan, samma varje station: lita inte på terrängen; vet hur du kontrollerar; och kom ihåg att din agent ärver dina tillitsbeslut.

Demonstration · live

Den vita texten.

En Word-fil med vit text — osynlig för ögat, fullt läslig för AI:n — ger dolda instruktioner till en tredjedel av gruppen. Deras harness reagerar, eller inte, beroende på om deras inställningar tillåter det. Tre läxor i ett slag:

Injektionen är verkligDold-text-injektion sker framför dig, live — inte en teori.
Dina inställningar avgörOm agenten lyder ordern hänger på din konfiguration, inte på tur.
.MD vs docx/pdfDolda lager, metadata, layout-skräp, gömställen — mot ren, pålitlig markdown.

AI:n älskar markdown av en anledning: inget gömställe. Den som skriver order till sin agent i klartext kan lita på vad den läser; den som matar den docx/pdf vet aldrig vad som åkte med.
Empirin · varför detta inte är teori

En av fyra skills bär en sårbarhet.

Fältväskan är ingen tankeövning. Den första storskaliga säkerhetsanalysen av skill-ekosystemet skannade 31 132 skills från två marknadsplatser — och fann att var fjärde bär minst en sårbarhet. En skill är buntade instruktioner och körbar kod: exakt .MD-filen och skripten du triagerade nyss.

26,1%
bär minst en sårbarhet
13,3%
dataexfiltrering — vanligast
2,12×
högre risk med buntade skript

14 sårbarhetsmönster i fyra kategorier: prompt injection, dataexfiltrering, privilege escalation, supply chain. 5,2 % bär högsvåra mönster som starkt antyder uppsåt. Författarnas slutsats: det brådskar med capability-baserade behörigheter och obligatorisk granskning — exakt det fältskolan lär ut som muskelminne.

Liu, Wang, Feng, Zhang, Xu, Deng, Li & Zhang · "Agent Skills in the Wild: An Empirical Study of Security Vulnerabilities at Scale" · arXiv:2601.10338 · 15 jan 2026
Härdning · Blue · 11:30

03Skydda dig.

Den praktiska motvikten till attackerna. Bärande princip: din agent ärver din säkerhetsposture — varje öppen dörr går den igenom med din behörighet. "Skydda dig" och "skydda din agent" är samma sak.

3.1

Backup — 3-2-1 (helst 3-2-2)

Tre kopior, två medier, minst en offsite. Uppställningen LAN + två krypterade moln hos olika leverantörer, dygnsvis, är stark. Tre skärpningar avgör om den håller:

1. Testad restore. En backup du aldrig återställt är en förhoppning, inte en backup — testa restore regelbundet; det är kvittot. 2. Egna nycklar (zero-knowledge) — annars kan molnleverantören läsa. 3. Versionerad/immutabel — en agent eller ransomware som kan skriva över dina backuper har inga backuper. En offline/immutabel kopia besegrar "agenten raderade allt".

3.2

2FA + lösenordshanterare (Bitwarden)

2FA är inte lika: passkeys/hårdvarunyckel (nätfiske-resistent) > authenticator-app (TOTP) > SMS (svag, SIM-swap — döda den). Valvet är din single point of failure: skydda huvudlösenordet hårdast (lång unik fras) och sätt nätfiske-resistent 2FA på valvet självt.

Agent valvet håller nycklarna till allt agenten kan nå i ditt namn.
3.3

Uppdatera — dagligen, helst automatiskt

Den okända dörren är sällan en zero-day; den är den kända sårbarheten ingen patchade. Auto-update är den realistiska versionen — människor glömmer.

3.4

Skydda en chat — prompt injection

Den agent-native attacken. Princip: separera att läsa opålitligt innehåll från att agera med behörighet. Aldrig både (a) läsa angriparstyrt innehåll och (b) ta konsekvenshandling med stående rättigheter — utan mänsklig grind. Allt externt: fientligt tills verifierat.

Roll · The Sentinel
3.5

Skydda Slack

Där agenter och bottar bor och läser. Risker: för breda bot-scopes, injicerad order i ett kanalmeddelande agenten läser, dataexfil via botten, tredjepartsappars behörigheter. Härdning: minimala scopes, revidera installerade appar, låt inte en Slack-läsande agent agera brett på meddelande-innehåll, håll utkik efter tokens i klartext.

3.6

Scenariot — Telegram-agenten

Behörighet är inte närvaro

En agent i en Telegram-chat får tala med dig och en person till — ingen annan. Den svåraste läxan gömmer sig i två fällor:

Fel avsändare — en icke-godkänd person skriver och agenten lyder. Försvar: bind order till verifierad identitet (Telegram user-ID, aldrig visningsnamn — de förfalskas).

Rätt avsändare, fel innehåll — en godkänd person relängar något någon annan skrivit, och agenten lyder för att det "kom från" rätt mun. Detta är prompt injection i renaste form: agenten kan inte skilja order från principal från data principal visar den. Försvar: allt relängat = data, aldrig order; minsta behörighet; mänsklig bekräftelse för det oåterkalleliga.

Mönster confused deputy — en betrodd part fås missbruka sin behörighet åt en obetrodd. Samma sats som brew, den vita texten och dörren du lämnade öppen.
Fas 2 · Handling · 13:30

04Kör agenten under kontroll.

Från igenkänning till drift. Ge agenten det minsta den behöver, aldrig mer. Verifiera innan du agerar. Rikta → utför → verifiera — och en mänsklig grind framför allt som är oåterkalleligt.

Minsta behörighet

Agenten får exakt det uppgiften kräver — inte ditt hela konto.

Verifiera först

Läs vad den tänker göra innan den gör det, för allt med konsekvens.

Rikta → utför → verifiera

Loopen som gör drift till hantverk i stället för hopp.

Human-in-the-loop

Det oåterkalleliga passerar alltid en människa.

Roller i spel · The Sentinel (guardrails) · The Evaluator (fånga felet)

Fas 3 · Skarp eld · 14:30

05Två lag, en box.

Klassisk red/blue i sandlådan — kapstenen. Boxen: en avsiktligt sårbar agent i engångsmiljön, med en flagga — en hemlighet den inte får läcka, eller en handling den inte får ta.

Red team · The Operator

Bryt dig in.

Få agenten att läcka flaggan eller ta den förbjudna handlingen — via injektion i en fil, ett mejl eller en kontext den läser.

  • Förgiftad .MD i projektet
  • Dold text i ett dokument
  • Relängad "order" via betrodd kanal
  • Överbred behörighet utnyttjad
Blue team · Sentinel · Evaluator · Architect

Härda boxen.

Guardrails, input-granskning, minsta behörighet, human-in-the-loop, observability.

  • Sentinel — sätter guardrails
  • Evaluator — fångar felet i loggen
  • Architect — äger miljön
  • Allt externt: data tills verifierat
Rules of engagement

Boxen i scope. Laptops, riktiga konton och lokalens nät utanför. Skrivet och överenskommet före start.

Bytet

Båda lagen gör båda sidorna. Man förstår inte försvar förrän man attackerat — och tvärtom. Djupet sitter i bytet.

Poäng & tid

Timeboxat. Flagga = poäng. Härdning som håller = poäng. Spelkänsla, allt i sandlådan.

Debrief. Varje lag förklarar sina drag: vad hände, varför, och hur du skyddar dig i verkligheten. Det är här läxan förankras — inte i attacken, utan i förklaringen efteråt.

Pedagogiken är inte tyckande. Aktivt lärande slår föreläsning i en metaanalys av 225 studier (Freeman m.fl., PNAS 2014) — och deltagare lär sig mer av det även när det känns tvärtom (Deslauriers m.fl., PNAS 2019). Att hämta ur minnet under press — red/blue, triage — fäster bättre än att repetera (Roediger & Karpicke, 2006). Därför fältskola, inte webinar.

Den röda tråden
Ett mönster. Hundra igenkänningar.

Brew. Den vita texten. .MD-filen. Telegram-agenten. Allt är samma sats: en betrodd deputy fås missbruka sin behörighet åt någon obetrodd — för att den inte kan skilja röst från budskap, order från data. Du lär dig inte hundra hot. Du lär dig ett mönster, och sedan ser du det överallt.

confused deputy · prompt injection · ambient authority · "dörren du lämnade öppen"
Modellen · confused deputy, live
Huvudmanprincipal · du Agentenbetrodd deputy · din behörighet Resursflagga · konto · fil Angriparedata som ser ut som order

Del III · Avkastningen

Från fältskola till drift.

Säkerheten är disciplinen. Det här är där den betalar sig. Du går inte hem med kunskap — du går hem med en fungerande maskin som körs billigt, och ett sätt att bevisa att den bär sin egen kostnad.

1

Bygg din harness

på ditt eget arbete, i rummet

Innan dagen är slut har du en konfigurerad agent för ditt faktiska arbete: Claude Desktop/Code, kontextfiler (CLAUDE.md) som slutar få dig att förklara samma sak om igen, guardrails från Del II, och ett verkligt arbetsflöde automatiserat — inte en demo, din egen återkommande uppgift.

Utfall en maskin, inte anteckningar. Du kör den på riktigt dagen därpå.
2

Kör den billigt — token-ekonomi

samma output, en bråkdel av kostnaden

De flesta betalar mångdubbelt för att de aldrig lärde sig hävstängerna. Prompt caching ger ~90 % rabatt på återanvänd kontext. Rätt-storleksmodell — rutta enkla steg till en liten modell — är 5–10× billigare. Batch för det icke-interaktiva: 50 %. Kontexthygien (minne, just-in-time-hämtning, kompaktering) skär det du sänder om i onödan. Staplat blir det skillnaden mellan en kostnad och en icke-kostnad.

Läxa den som inte kan token-ekonomin subventionerar den som kan.
3

Mät i 12 veckor

payback bevisad, inte påstådd

Ett definierat första flöde, loggade timmar, avstämning vecka 4, 8 och 12. Du lämnar inte kursen med en förhoppning utan med en mätplan — och efter tolv veckor med ett kvitto på vad maskinen sparade. Det är samma disciplin som resten av kursen: bevis slår resonemang.

Utfall ditt eget case. Nästa kull säljs på din siffra, inte vår.
Payback · brytpunkten

Mindre än en eftermiddag i veckan.

Formeln: 19 900 kr ÷ (12 veckor × värde per timme) = sparade timmar/vecka som krävs. Fältdata visar 1–14 sparade timmar i veckan. Golvet ligger inne med marginal.

0,8 tim/v
för payback — senior fee-earner
≤ 12 v
full återbetalning
3,70×
tillbaka per satsad krona (IDC)

Garantin: bygg harnessen, logga timmarna. Sparar du inte tillbaka kurskostnaden inom 12 veckor kör vi uppföljning utan kostnad — tills du gör det. Vi står bakom det för att matten är konservativ.

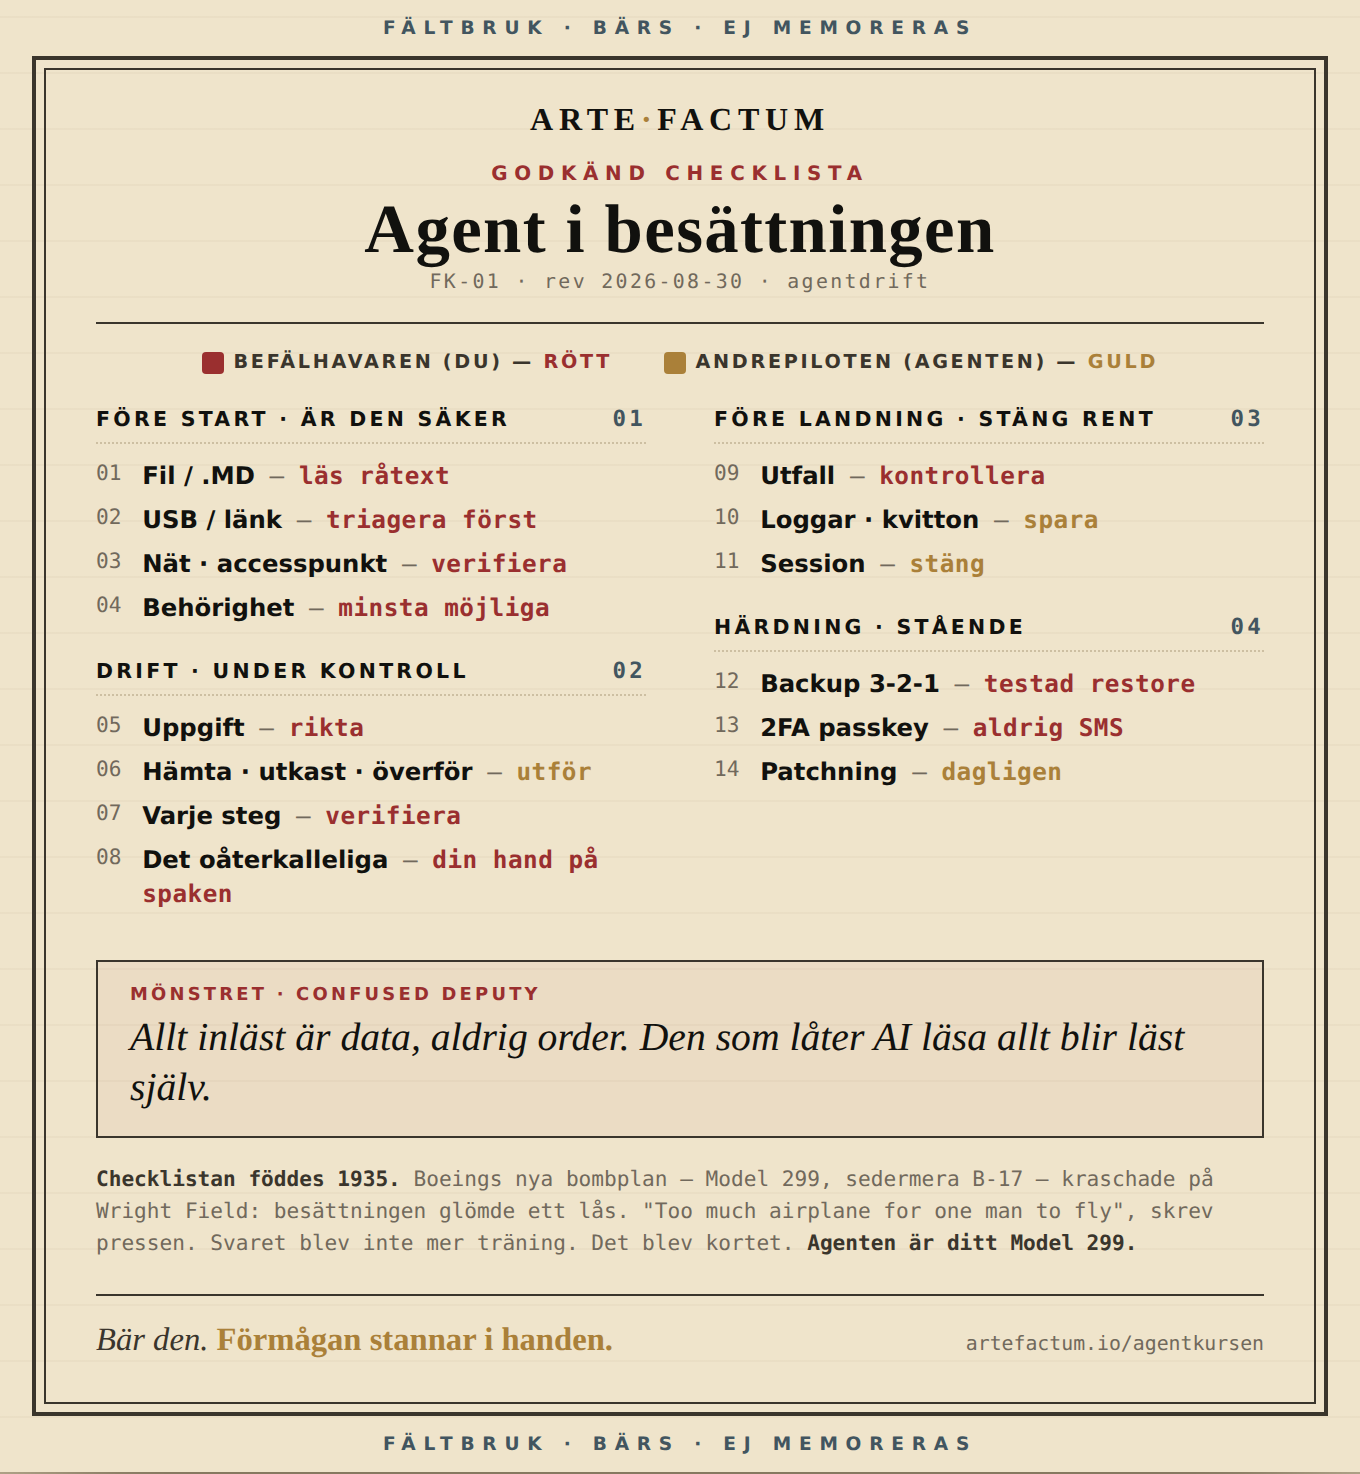
Fältkort: godkänd checklista för agentdrift
Kursens takeaway

Du går inte hem med ett diplom.
Du går hem med förmågan i handen.

Ett fältkort, buret — inte memorerat. Elva av fjorton kritiska moment är dina. Agenten flyger. Du har handen på spaken.

Anmäl intresse →
EFTER STÄNGNING · 21:47 · fk-01 uttaget
Utfall

06Du blir agenten.

Lärandemål · vad du kan efteråt

Förmågan stannar hos ditt team.

Godkänd fältmanual → diplom: Agent + licence to code. Inte hos oss, inte hos verktyget — hos dig och ditt team.

Del I · nyttan

  • Sätta agenter i drift på filer, schema, mejl, medier, nät
  • Håll rent → håll ordning → analysera, i varje domän
  • Veta var fronten går — och när maskinen ska misstros

Del II · disciplinen

  • Triagera det okända — fil, .MD, medium, nät, länk
  • Härda dig och din agent — backup, 2FA, patch, injection
  • Köra under kontroll — minsta behörighet, verifiera
  • Se mönstret — confused deputy överallt

Bedömning: diplomet tilldelas mot godkänd fältmanual och red/blue-final — det är förtjänat, inte närvaro. Förutsättningar v1: en dag · tio deltagare · sandlåda tillhandahålls · inga förkunskaper i kod.

Agent-emblem
Diplom: Agent
licence to code
Facilitator · drift

07Så körs dagen säkert.

Det som gör skillnaden mellan en fältskola och ett riskabelt jippo. Ingen av punkterna är valfri.

Före start

Samtycke + rules of engagement signeras. Scope skrivet: boxen i, allt annat ute. Sandlådan provisionerad per deltagare.

Sandlådan

Kontrollerad molnmiljö, engångs. Rivs efter dagen. Ingen övning rör en riktig maskin, ett riktigt konto eller lokalens nät.

Mejl-tråden

Samtycke först ("några meddelanden är fällor"). Klick landar på avslöjande-sida. Ingen individ hängs ut, ingen övervakas.

Den vita texten

Demonstration, inte fälla mot person. Avslöjas direkt, kopplas till inställningar var och en kan ändra.

Red/blue

Timeboxat, poängsatt, allt i boxen. Bytet är obligatoriskt — ingen lämnar utan att ha gjort båda sidorna.

Debrief

Varje lag förklarar sina drag. Läxan förankras i förklaringen. Hemläxa: gå härifrån och stäng dina egna dörrar.

Källor · primärkällan bakom varje påstående

08Vetenskaplig grund.

Ingen siffra utan primärkälla. Varje påstående om nytta, hot och pedagogik pekar på ett originalarbete — här är hela listan, kontrollerad mot källan.

Nyttan · produktivitet (Del I)
  1. Brynjolfsson, Li & Raymond, "Generative AI at Work". Quarterly Journal of Economics 140(2), 889–942, 2025
  2. Dell'Acqua, McFowland, Mollick m.fl., "Navigating the Jagged Technological Frontier". Organization Science, 2025 · doi:10.1287/orsc.2025.21838
  3. Noy & Zhang, "Experimental Evidence on the Productivity Effects of Generative AI". Science 381(6654), 187–192, 2023
Hotet · agent-säkerhet (Del II)
  1. Liu, Wang, Feng, Zhang, Xu, Deng, Li & Zhang, "Agent Skills in the Wild: An Empirical Study of Security Vulnerabilities at Scale". arXiv:2601.10338, 2026 (preprint)
  2. Greshake, Abdelnabi, Mishra m.fl., "Not what you've signed up for: Compromising Real-World LLM-Integrated Applications with Indirect Prompt Injection". ACM AISec '23 (CCS) · doi:10.1145/3605764.3623985
  3. Hardy, "The Confused Deputy". ACM SIGOPS Operating Systems Review 22(4), 1988
  4. OWASP GenAI Security Project, "Top 10 for LLM Applications 2025" — industristandard (LLM01 Prompt Injection, LLM06 Excessive Agency). genai.owasp.org
Metoden · pedagogik
  1. Freeman m.fl., "Active learning increases student performance in science, engineering, and mathematics". PNAS 111(23), 8410–8415, 2014
  2. Deslauriers, McCarty, Miller m.fl., "Measuring actual learning versus feeling of learning". PNAS 116(39), 19251–19257, 2019
  3. Roediger & Karpicke, "Test-Enhanced Learning". Psychological Science 17(3), 249–255, 2006